

能少做,但省掉的是"重复的那一遍",不是"这四件事"。
上周有个客户,拿着两份报告来问我:这份等保测评报告,能不能当密评报告用?我看了他一眼说,不能。他说,那重庆那个文件不是说可以互认吗?
我说,文件说的是"有内容重合的部分",不是"整份报告"。
他沉默了几秒,问了一句最实在的话:那到底能省多少?
这个问题,我用一张图回答他。今天把这张图摊开讲清楚。
一、先把两条原文摆出来
不谈原文的解读都是耍流氓。这两条,是这轮"减负"政策里含金量最高的两条。
《重庆市数据安全管理条例》第三十四条(2026 年 9 月 1 日施行,全国首部系统性规范数据全生命周期安全管理的地方性法规):
有关部门开展数据安全监督检查,应当合理确定检查频次和检查方式,不得重复检查、多头检查。数据安全风险评估、关键信息基础设施安全保护测评、网络安全等级保护测评、商用密码应用安全性评估有内容重合的,数据处理者不需要开展重复测评,相关结果可以相互采信。
《交通运输数据安全管理办法》第三十六条(2026 年 7 月 1 日施行):
风险评估、网络安全等级测评、关键信息基础设施安全检查、商用密码应用安全性评估中涉及数据安全内容重合的,结果可互相采信。
配套的还有第三十五条:交通运输主管部门开展监督检查时,"应当加强协同配合、信息沟通,合理确定检查频次和检查方式,避免不必要的检查和交叉重复检查"。
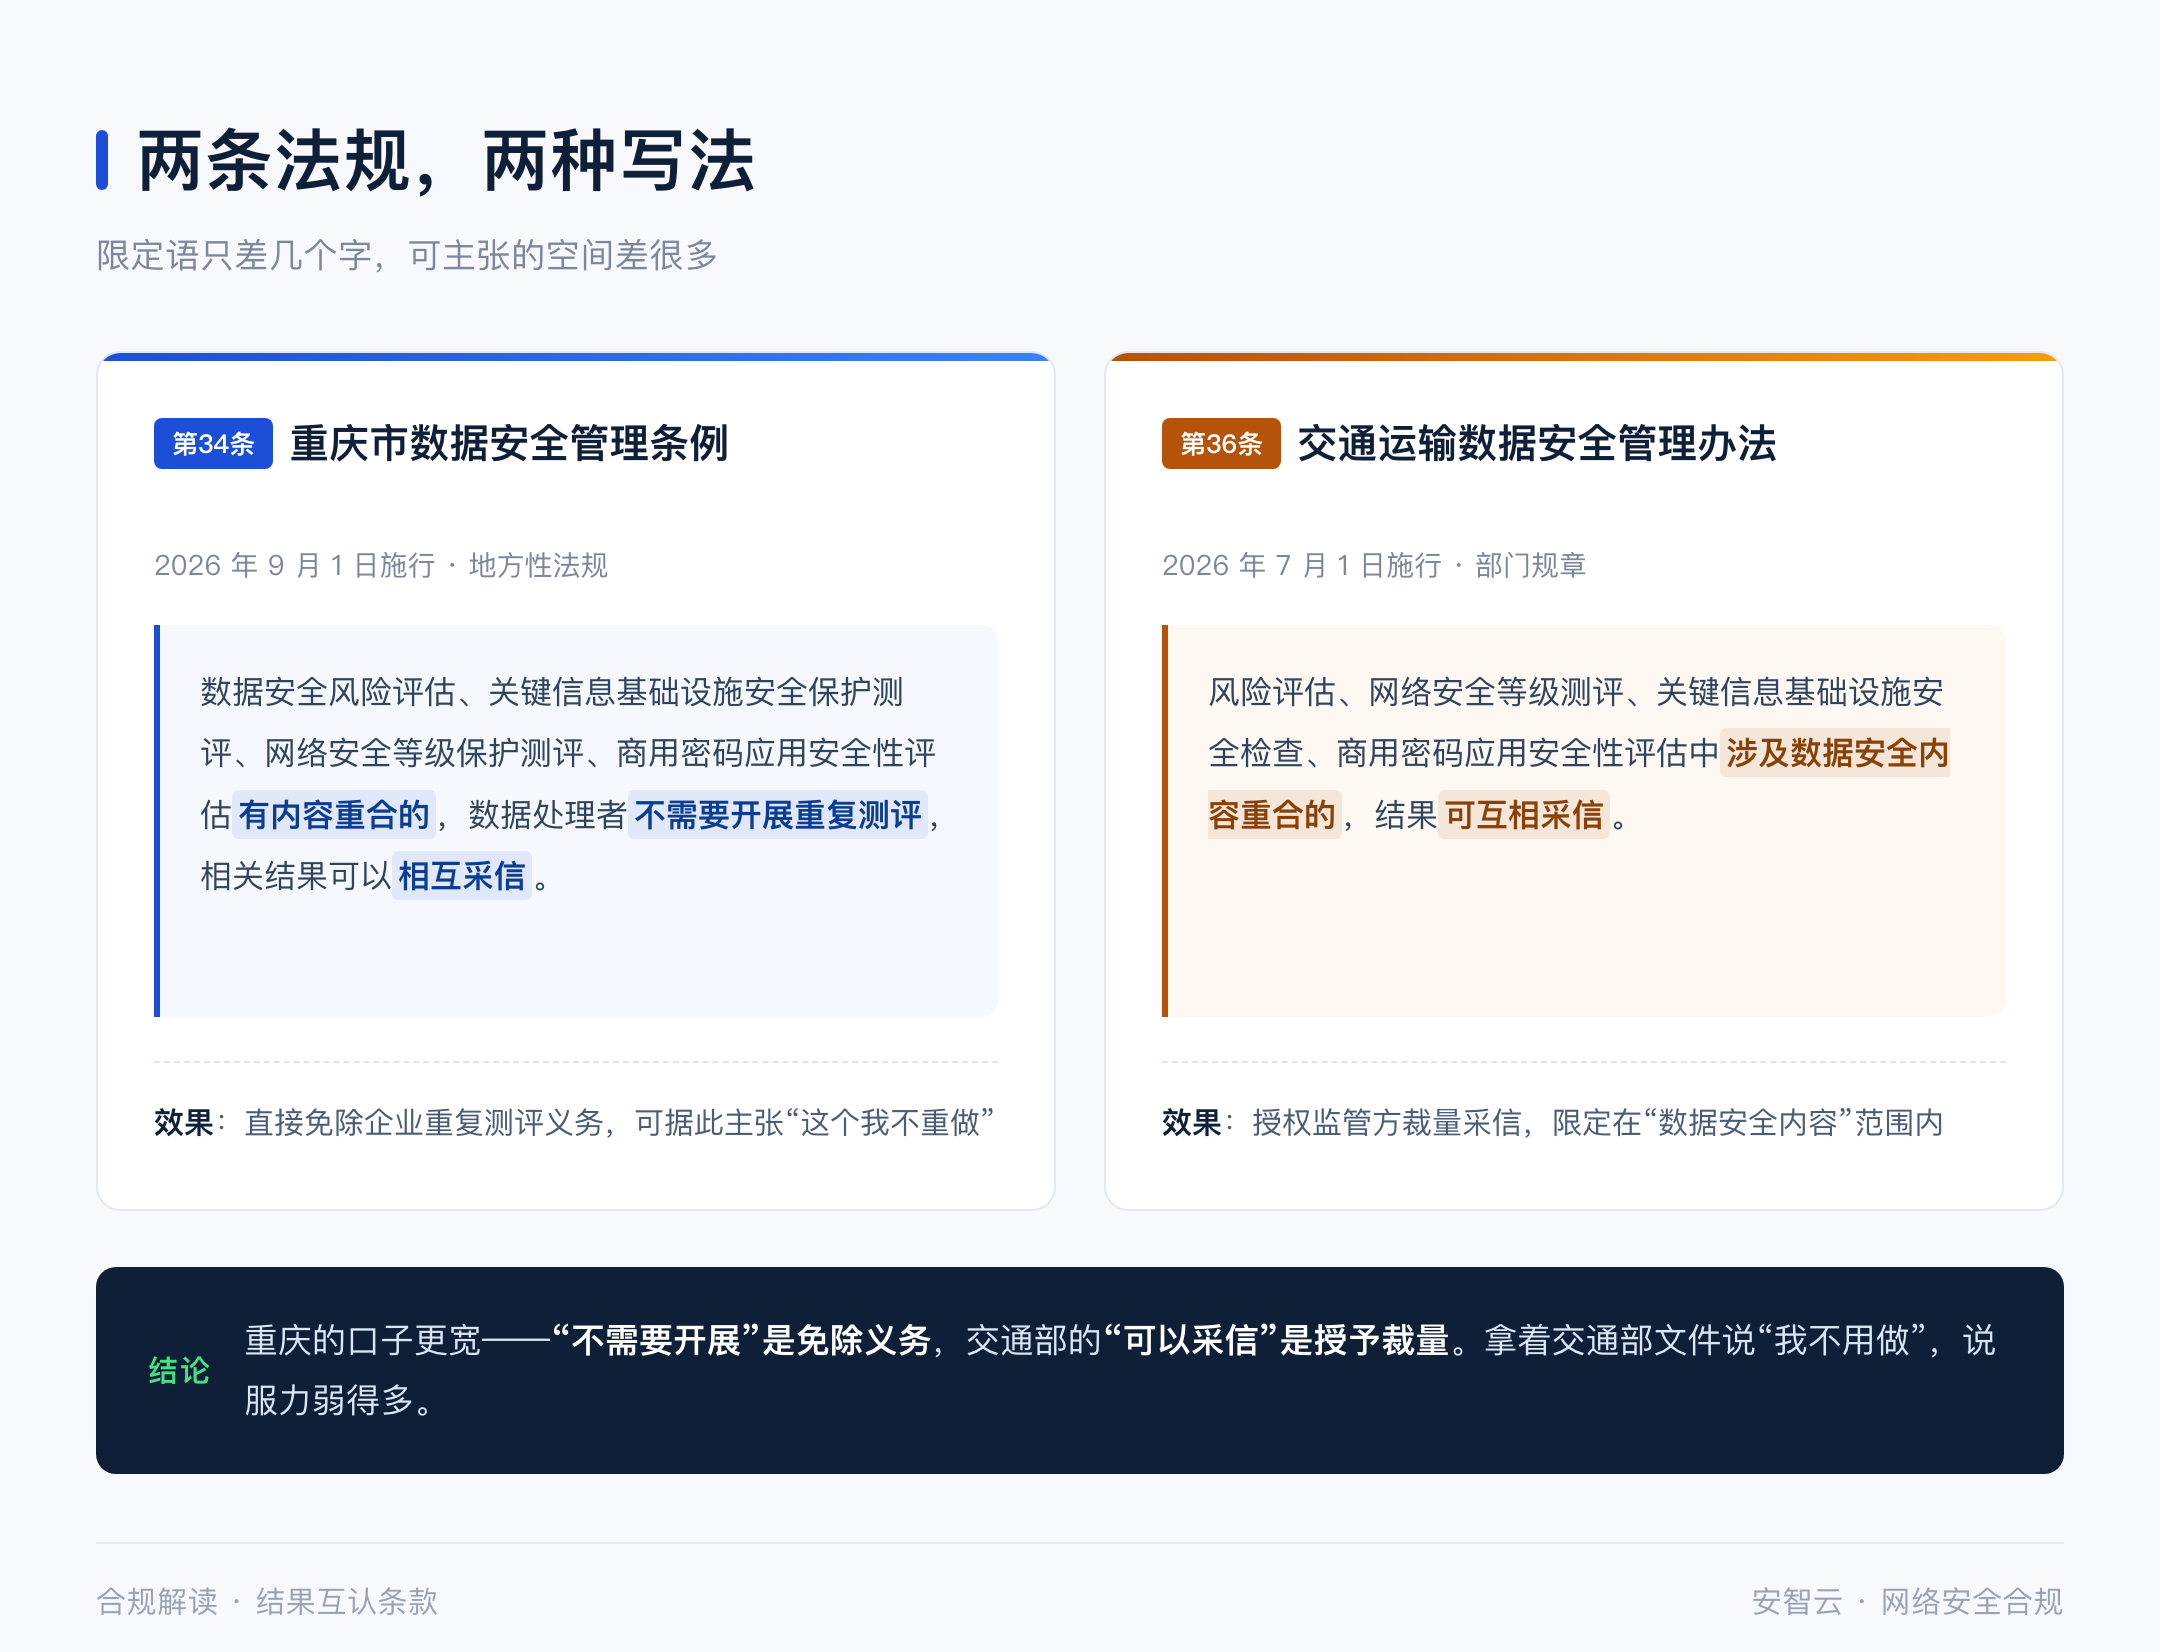
左:重庆条例;右:交通部办法。重点看高亮处的限定语
两条放在一起看,很多人第一反应是"哦,以后做一次就行了"。
恰恰相反。这两条的立法意图,是减少重复,不是减少项目。
二、四个误读,每一个都会让你在检查现场吃亏
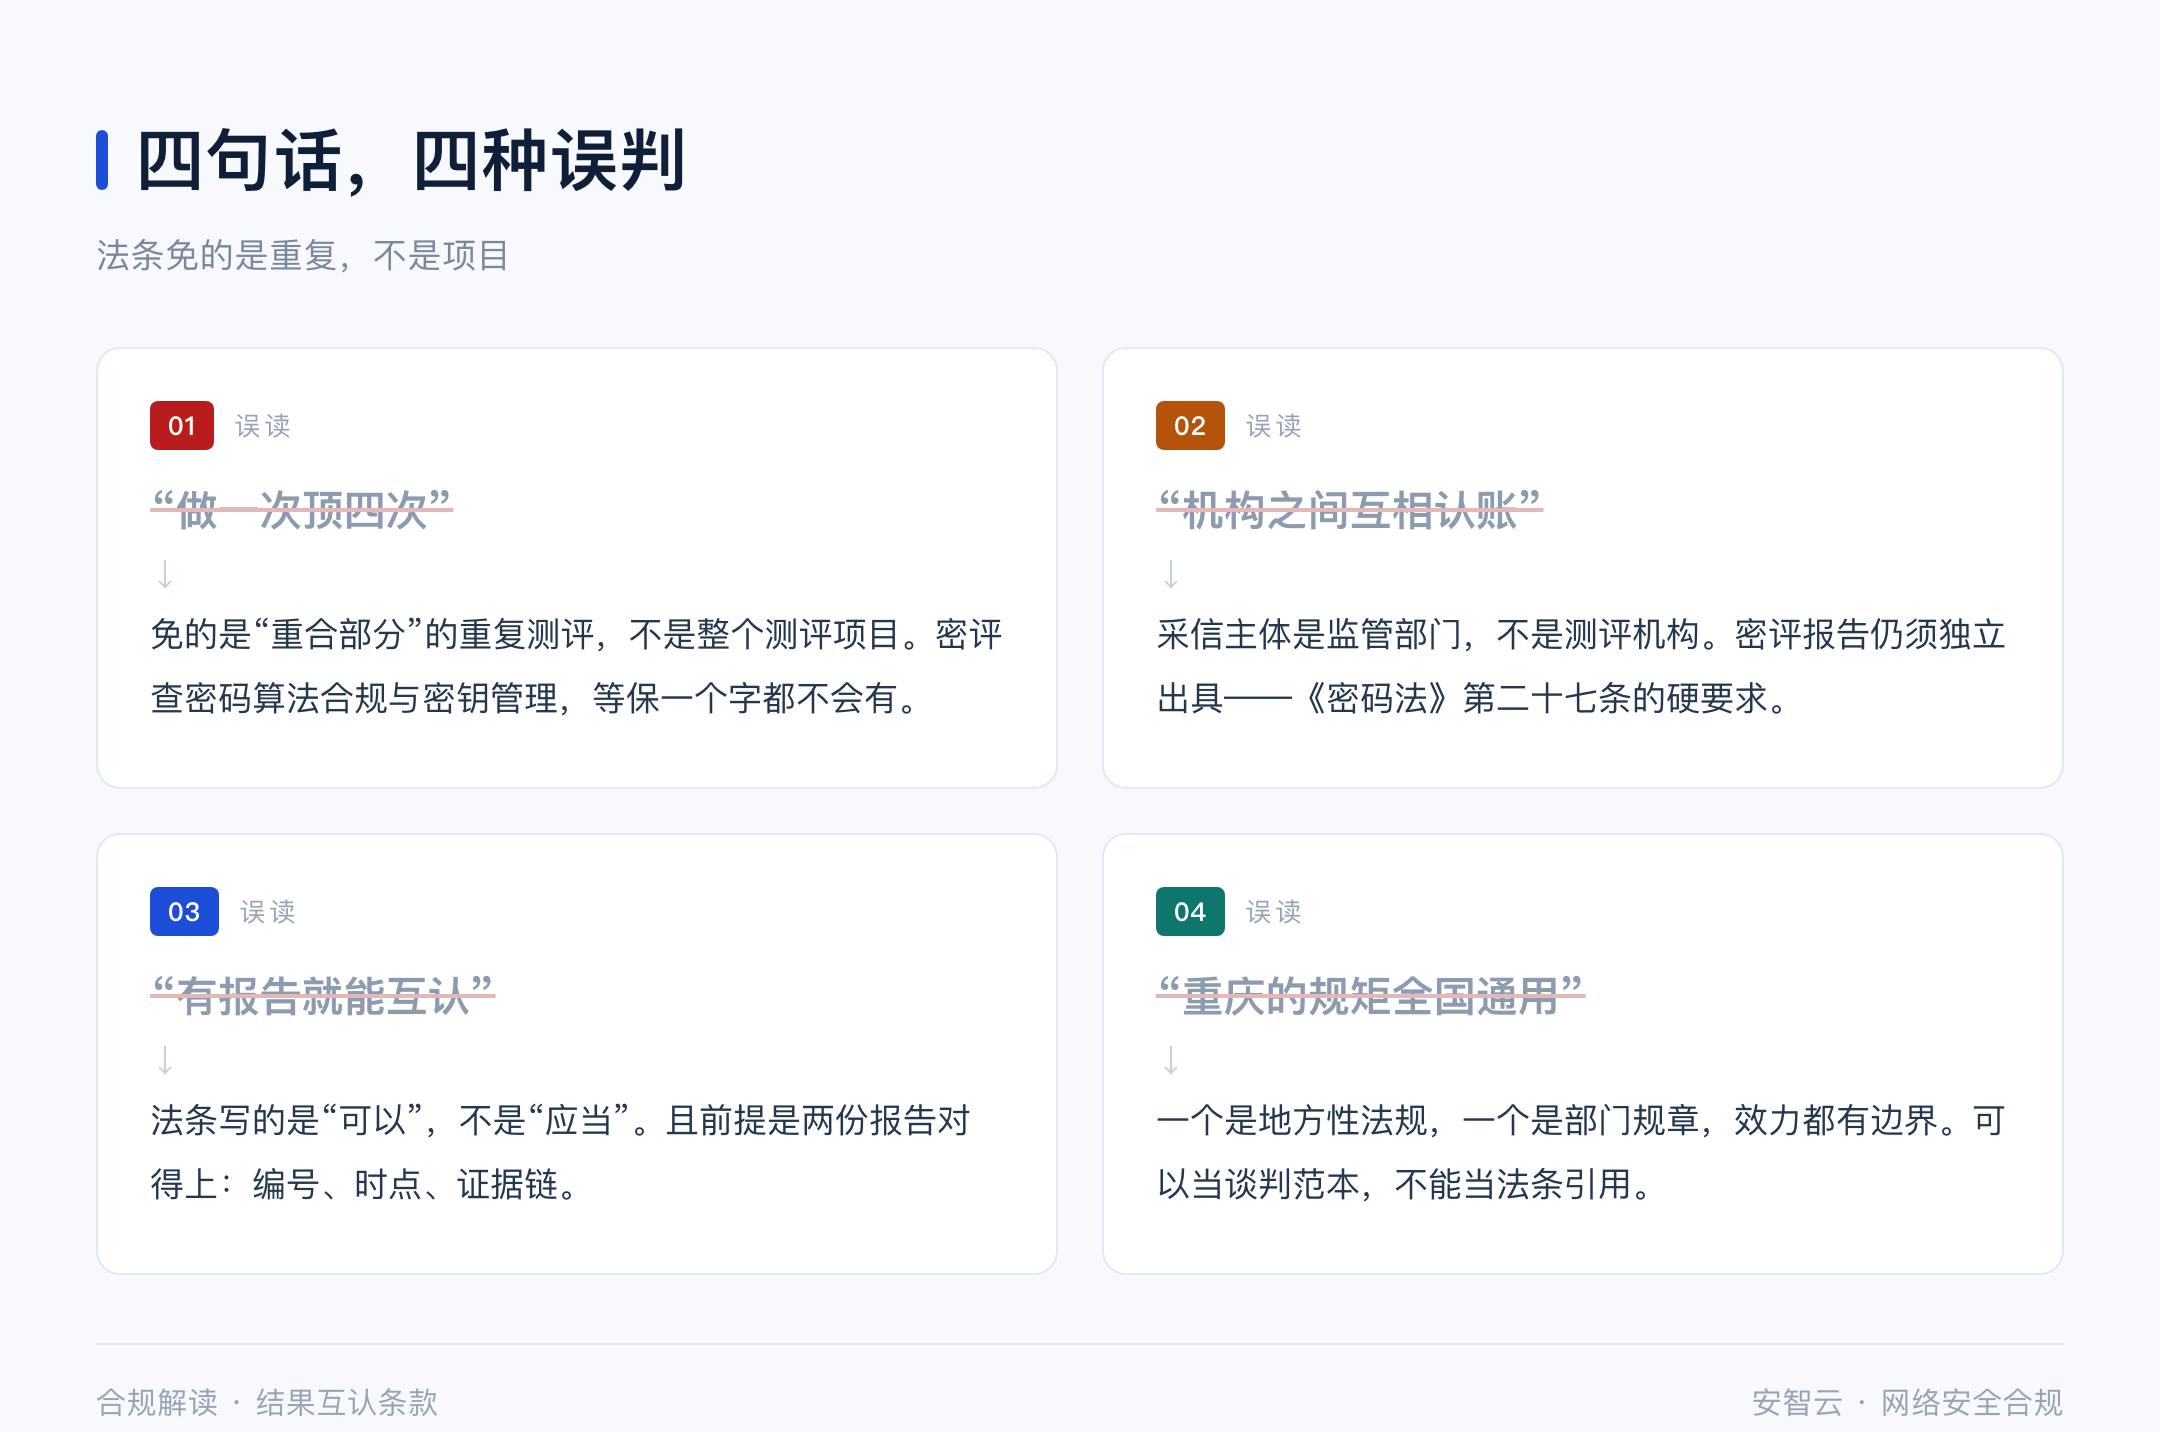
灰色删除线是常听到的说法,下方是法条的实际效果
误读一:"做一次顶四次"
法规免的是"重合部分"的重复测评,不是整个测评项目。
举个最直白的例子:密评要查你的密码算法是不是合规(SM2/SM3/SM4 用得对不对)、密钥从生成到销毁的全程管没管住。这两项,等保报告里一个字都不会有——等保根本不评价密码产品合规性。
反过来,等保要查你机房的门禁、消防、温湿度,密评也不管这些。
真正能互认的,是中间那一块:身份鉴别、访问控制、传输加密、存储加密、日志审计。这四五项,四份报告确实在反复测同一件事。
所以正确的说法是:四件事还是四件,但同一件事不用测四遍。
误读二:"结果互认"是机构之间互相认
这条最要命,因为销售话术最容易往这儿带。
法条写的采信主体是"有关部门"——是监管部门在监督检查时,可以引用你已有的报告结论,不再要求你重做一遍。它不是"测评机构之间互相认账",更不是"有了等保报告,密评机构可以不出报告"。
密评报告仍然要独立出具。这不是行业惯例,是《密码法》第二十七条的硬要求:关键信息基础设施运营者应当自行或者委托商用密码检测机构开展商用密码应用安全性评估。这个动作不能因为"已经做过等保"而免除。
节省发生在"迎检"环节,不发生在"出报告"环节。 搞混这一点,签合同的时候会很难看。
误读三:有报告就能互认
法条用的是"可以采信",不是"应当采信"。
四个字,法律意味完全不同。重庆写的是"数据处理者不需要开展重复测评"——这是直接免除你的义务,你拿着条例可以硬气地说"这个我不重做"。交通部写的是"结果可互相采信"——这是授权监管方,监管方仍然有裁量空间。
而采信的前提,是两份报告对得上。检测项编号对不上、评估时点差了半年、同一台服务器在四份报告里有四个不同 IP——监管想采信也采信不了。
互认的前提不是有关系,是对得上。 这一条后面单独讲。
误读四(边界):重庆的规矩,全国不通用
这两条都是有边界的。
《重庆市数据安全管理条例》是地方性法规,效力范围是重庆市辖区内。《交通运输数据安全管理办法》是部门规章,约束的是交通运输行业的数据处理者。
一个广东的制造业客户,拿重庆条例来跟本地监管部门谈"我不用重复做",大概率是谈不下来的。
但反过来讲,这两条是最好的谈判范本。它们证明了一件事:立法层面已经认可"重合部分不该重复测评"这个逻辑。在还没有专门立法的地区,这个逻辑仍然可以用于沟通,只是不能当法条引用。
三、重叠地图:到底哪几块能省
这是全篇最该截图保存的一张图。
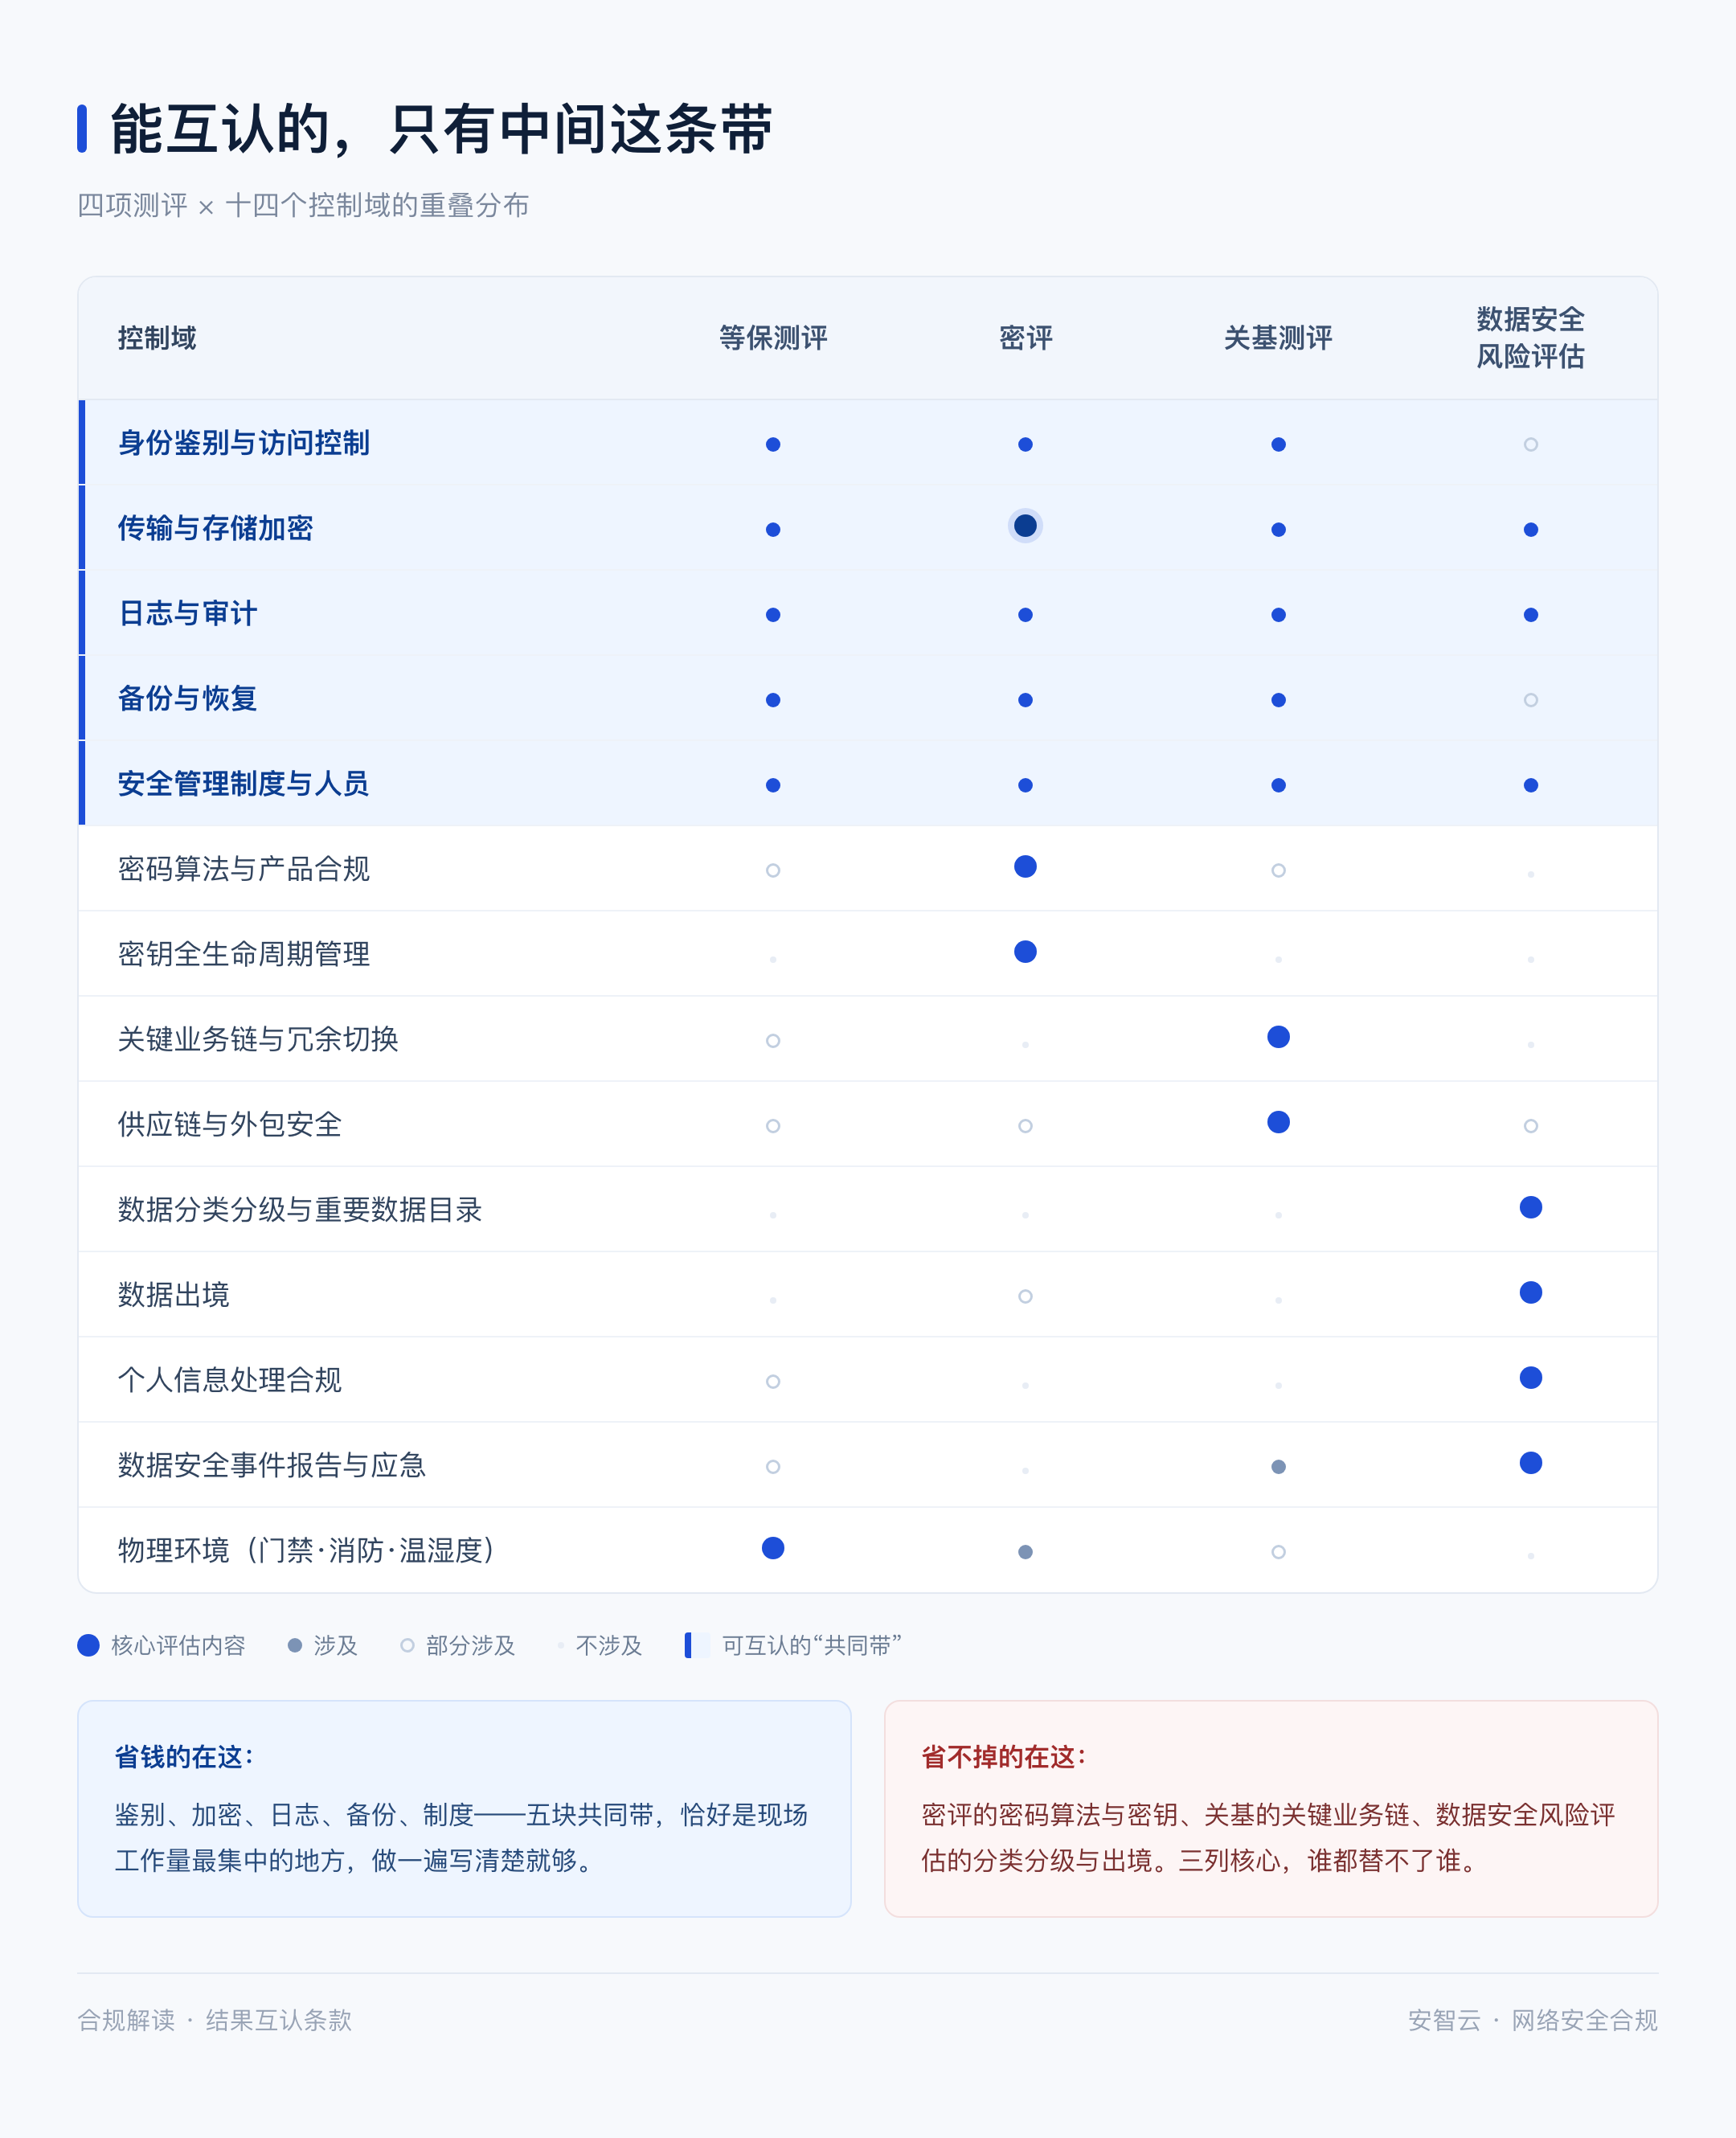
蓝色高亮五行为可互认的“共同带”,右侧三列核心谁都不能替代
看这张图,结论很清楚:
能互认的,是上面那五行的"共同带"——鉴别、加密、日志、备份、管理制度。 这恰好是测评工作量最集中的部分,也是最有省钱空间的部分。
不能互认的,是各自的"核心列":密评的密码算法与密钥管理、关基的关键业务链、数据安全风险评估的分类分级与数据出境。这三块谁都替不了谁。
顺带说一句最容易排错的顺序:数据分类分级必须第一个做。数据安全风险评估要用它,重要数据目录要用它,密评的"应用和数据安全"层也要用它。很多单位把分类分级放在最后当"补材料",结果前面三份报告全部要返工。
四、报告怎么写,才真的被采信
这一节是给要落地的人看的。四条,缺一条就可能白做。
1. 检测项编号要对齐,并且写成附录
等保用的是控制点编号(如 8.1.4.x),密评用的是四个层面的指标编号,数据安全风险评估用的是评估项清单。三套编号体系互不相通。
做法:在报告附录里加一张映射表,把"等保 8.1.4.2 身份鉴别"对应到"密评 应用和数据安全-身份鉴别"对应到"数据安全风险评估 访问控制-4.2"。监管翻开就能看见重叠在哪,不用自己猜。
2. 证据只做一套,四份报告共用
最常见的翻车现场:四家机构分别在四个时间点进场,资产清单是四个版本,IP 地址对不上,拓扑图有的画了负载均衡有的没画。这种报告,谁也采信不了。
做法:进场前先固一套"基线证据包"——资产清单、网络拓扑、日志样本、账号权限表、制度文件清单。四份报告全部引用这一套,并在报告里注明"证据包版本号 + 取样日期"。
3. 评估时点尽量控制在同一个窗口期
法规没写时限,但实操上时点差太久(比如超过半年),监管会认为不能反映当前状态。
建议四项安排在同一个月内完成现场工作。做不到的话,至少在报告里写清"本次评估基准日为 X 月 X 日"。
4. 结论口径不能混
密评的结论是"通过/不通过"的二值判定,等保是"优/良/中/差"或"符合/基本符合/不符合",数据安全风险评估通常给风险等级。这三套结论不能互相换算,也不要在汇报材料里合并成一个"总体安全等级"——一旦被追问换算依据,会很难看。
正确做法:分开呈现,但在"整改建议"章节合并同类项,让客户看到"这一条整改同时消掉了三个测评里的不符合项"。这才是省钱的地方。
五、一次进场的正确排序
如果目标是"一次进场、一套资料、四份报告",顺序应当是这样:
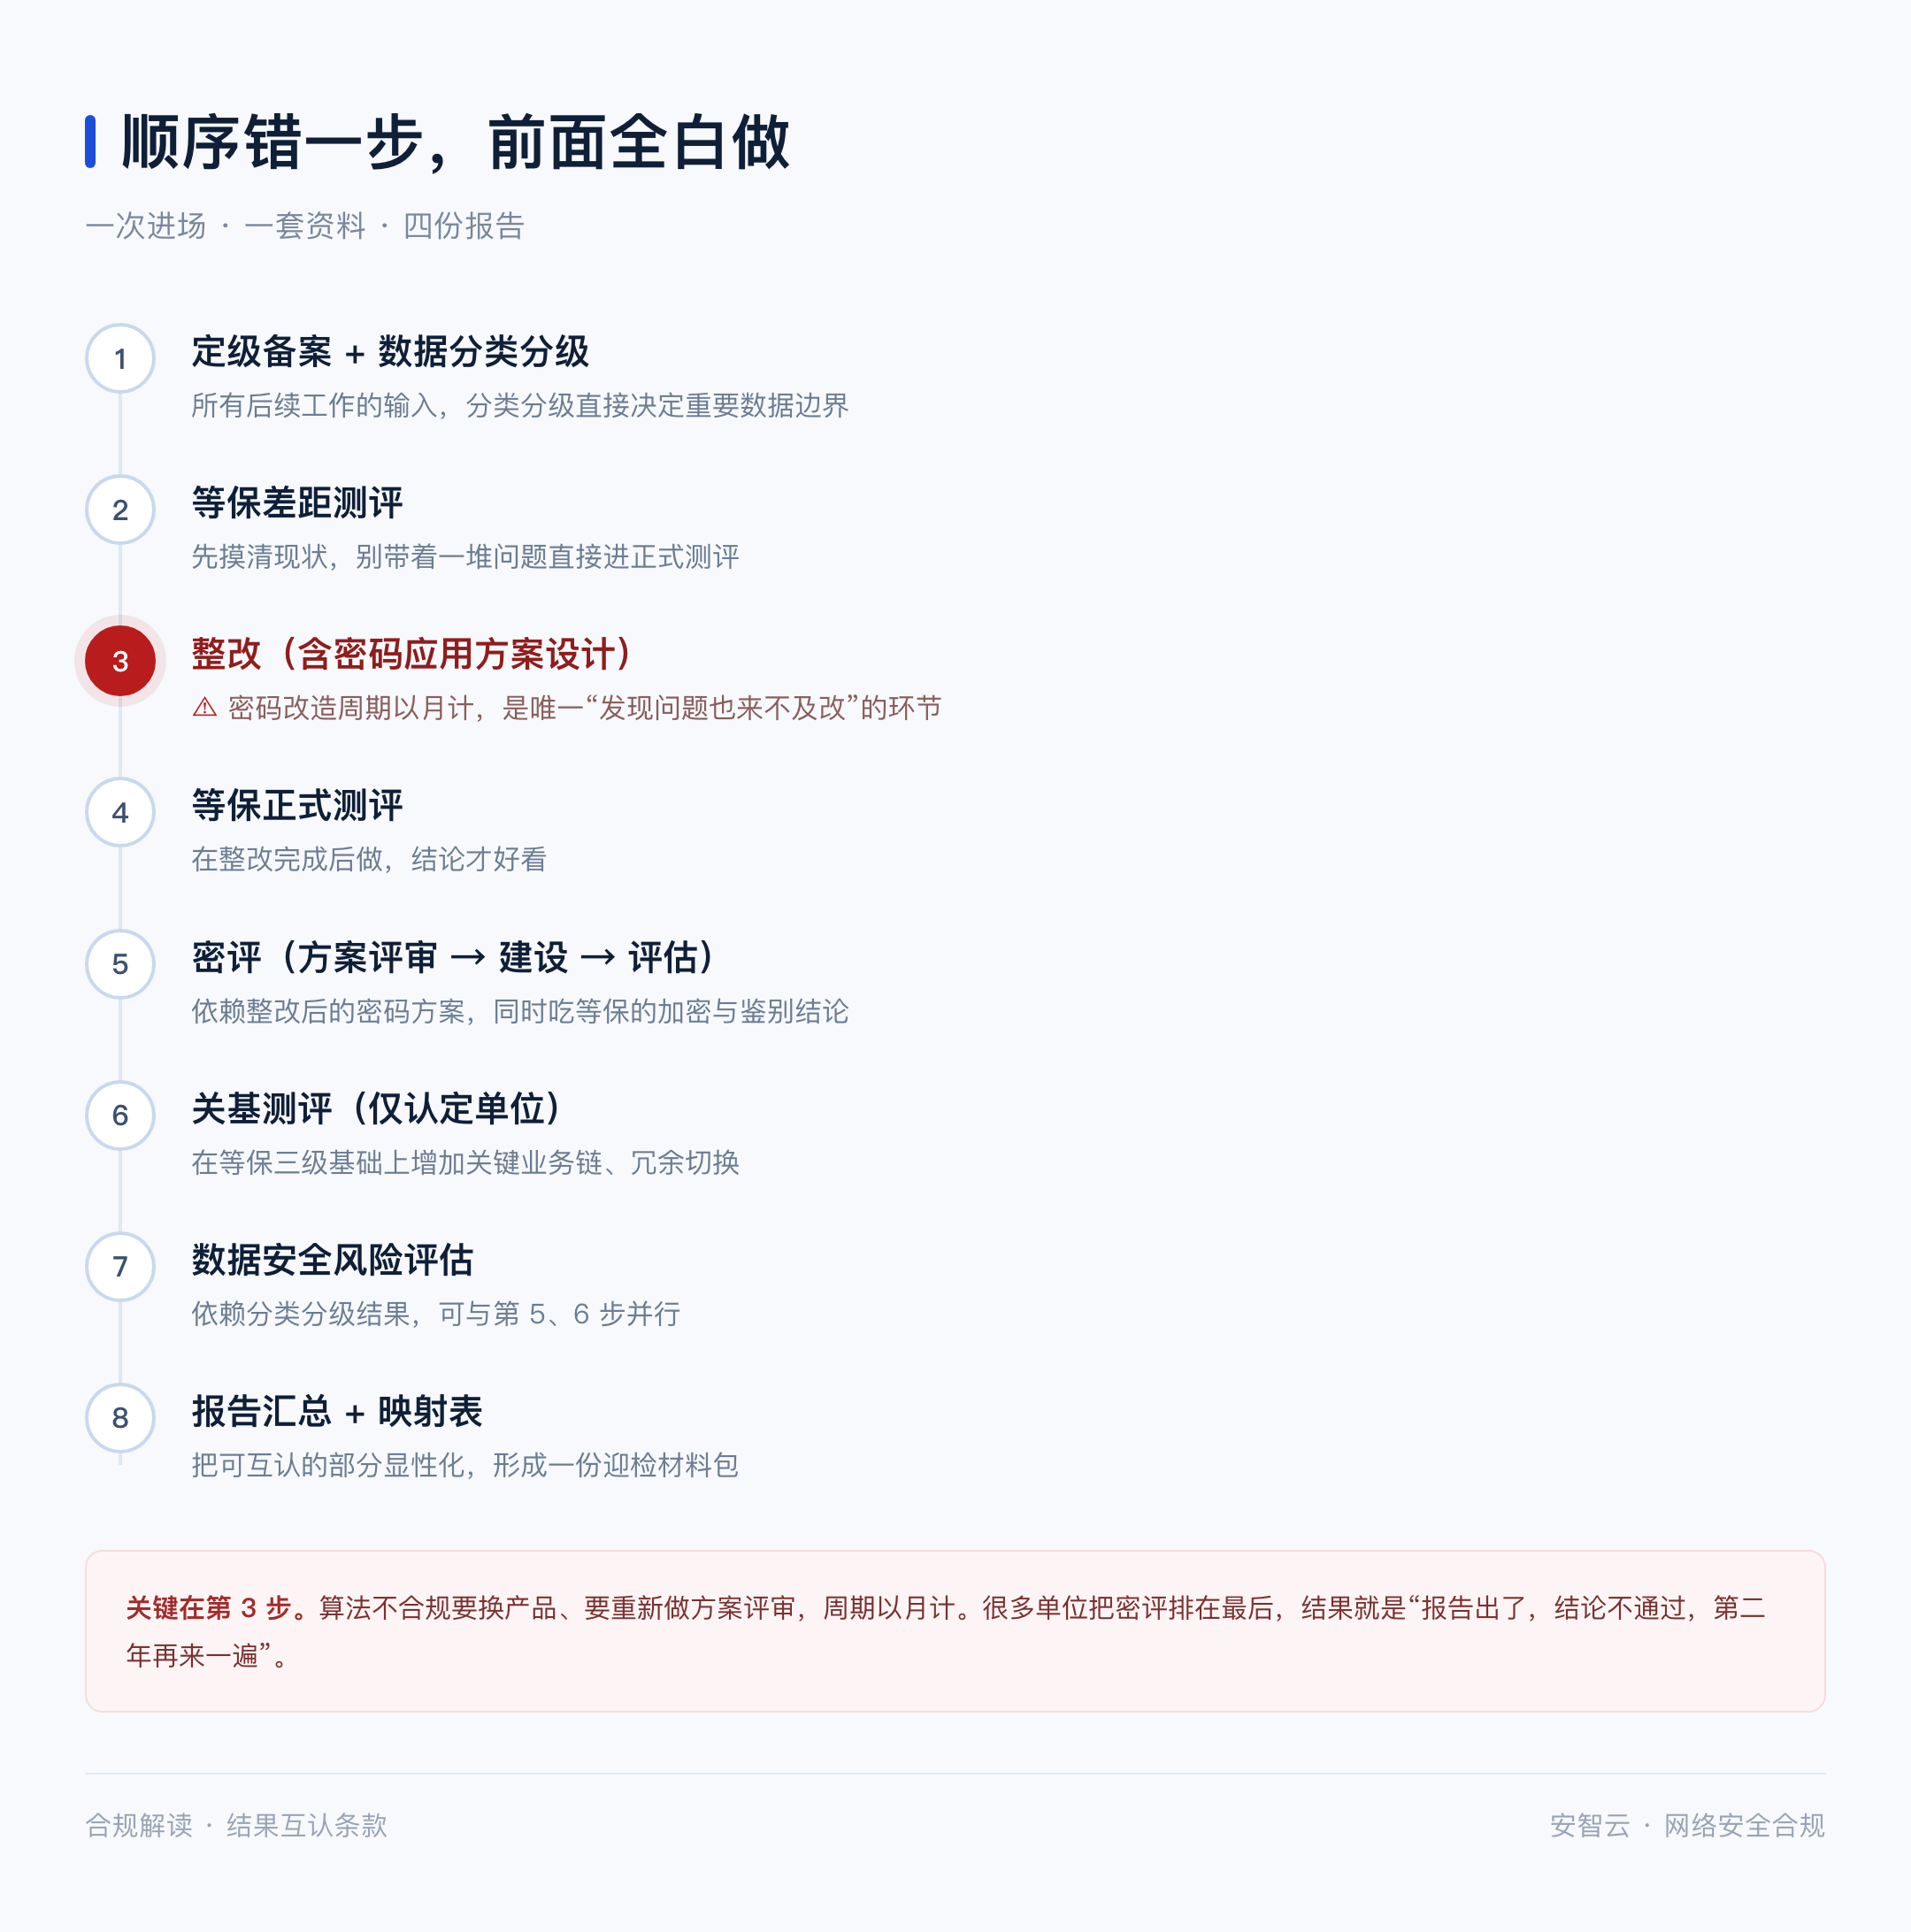
红色第 3 步是最容易排错的环节
关键节点在第 3 步。密码改造是唯一一个"发现问题也来不及改"的环节——算法不合规要换产品、要重新做方案评审,周期以月计。很多单位把密评排在最后,结果就是"报告出了,结论不通过,明年再来一遍"。
六、回到那个客户的问题
他问"能省多少"。我给他的答案是:
省的不是项目,是重复。 四项测评的现场工作量里,大约有一半落在鉴别、加密、日志、备份、制度这五块共同带上——这部分做一遍、写清楚、对得上编号,就真的不用做第二遍。但密评的密码合规、关基的关键业务链、数据安全风险评估的分类分级与出境,一分都省不掉。
还有一句更重要的话,我没在开头说:
这两条法规真正给企业的,不是"少花钱"的许可,是"拒绝重复检查"的依据。
重庆条例写的是"不得重复检查、多头检查"——这是给政府部门的义务,企业可以据此主张权利。但主张权利需要抓手,抓手就是一份结构清晰、编号可对、证据可追溯的报告体系。报告写得散,法规给你撑腰你也用不上。
合规成本从来不是花在测评上,是花在重复上。
而重复,是可以被设计掉的。
参考来源
- 《重庆市数据安全管理条例》第三十四条,2026 年 7 月 30 日重庆市六届人大常委会第二十五次会议通过,2026 年 9 月 1 日施行
- 《交通运输数据安全管理办法》第三十五条、第三十六条,交通运输部印发,2026 年 7 月 1 日施行
- 《交通运输数据安全管理办法》政策解读,交通运输部官网,2026 年 7 月 23 日
- 《中华人民共和国密码法》第二十七条
- 《中华人民共和国数据安全法》第三十条
本文为合规解读,不构成法律意见。具体适用请结合属地监管部门要求与行业主管规定判断。